拜占庭数字货币:三成节点作恶就是死线,共识怎么设计才不翻车
作者: admin
· 2026-10-05 · imtoken钱包官网app下载
· 阅读 1427
拜占庭数字货币:三成节点作恶就是死线,共识怎么设计才不翻车
搞分布式系统十几年,拜占庭数字货币我反复琢磨过。核心问题就一个:一群不信任彼此的节点,要就账目达成一致,而其中三成在说谎、拖延、左右横跳。这不是纸上谈兵——去年某联盟链的双写事故,根子就在共识层没拦住两个恶意验证者各发一版对账目。拜占庭容错是这类系统的底座,但它远不是套一层密码学就完事的工程活。
为什么卡在三分之一?BFT的经典结论很硬:n个节点,容错上限是⌊n/3⌋。100个验证者最多容忍33个作恶拜占庭数字货币,到了第34个,你就没法区分"网络延迟"和"有人在分叉记账"。三分之一是数学天花板拜占庭数字货币:三成节点作恶就是死线,共识怎么设计才不翻车,不是工程妥协。 我见过团队把阈值拍成二分之一,上线后一个对手方fork直接把链搞裂了。
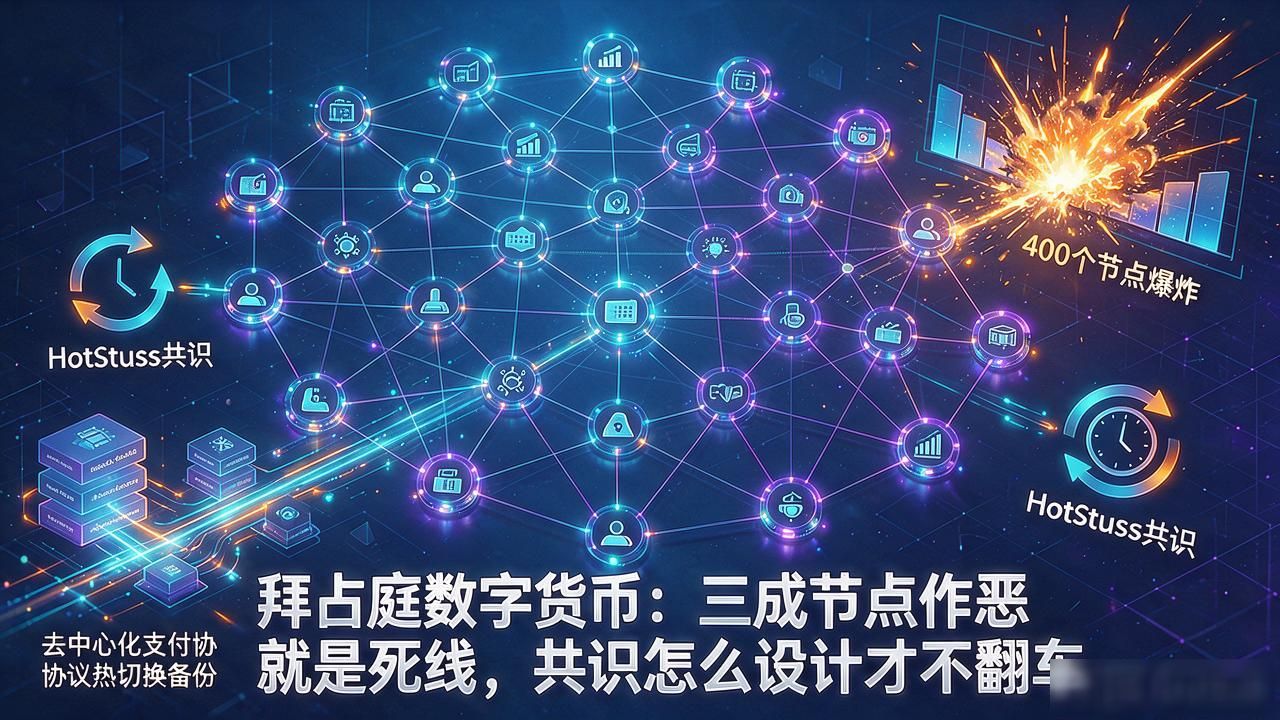
工程上怎么扛?Practical BFT是经典解法:每轮投票走Pre-prepare、Prepare、Commit三步,代价是O(n²)消息量。40个节点勉强跑,400个直接炸。现在主流是HotStuff那套投票加leader轮换,消息压到O(n),但leader一掉线整组停摆。某去中心化支付协议去年做了热切换备份,硬扛住了两次连续宕机,验证者冗余度比协议设计还重要。
还有一个绕不开的矛盾:拜占庭容错要求节点身份可枚举、数量可控,而公链追求无许可、任何人可加入。你没法对百万个匿名地址做BFT投票。所以现实里的拜占庭数字货币,要么走联盟链(节点几十到几百个),要么内层用BFT做仲裁、外层靠PoS兜底。纯公链硬上BFT,目前没看到跑得通的路。